
NVIDIA推出Agent Toolkit,企业AI智能体进入可控运行时阶段
NVIDIA把模型、工具、技能与OpenShell安全运行时组合成智能体基础层,企业AI落地开始更重视权限、审计和可执行工作流。

本文核心看点
NVIDIA在2026年6月23日发布Agent Toolkit相关方案,围绕开源模型、工具、技能和OpenShell安全运行时,为企业构建可控AI智能体提供新基础。
作者:恩禾ENHE AI · 发布日期: 2026年6月24日
事实概述
NVIDIA于2026年6月23日介绍NVIDIA Agent Toolkit,称其由模型、工具、技能和安全运行时组成,目标是帮助企业构建面向具体业务流程的专业AI智能体。这条新闻属于AI前沿资讯中的主线方向,因为它把智能体从单次对话推进到可部署、可治理的企业工作流。
同日,NVIDIA Newsroom还发布BioNeMo Agent Toolkit,面向生命科学场景提供可被智能体调用的领域工具和技能。两条公告共同说明,大厂正在把AI智能体能力拆成模型、工具调用、行业技能和运行环境四层,而不是只发布一个聊天入口。
工具链组成
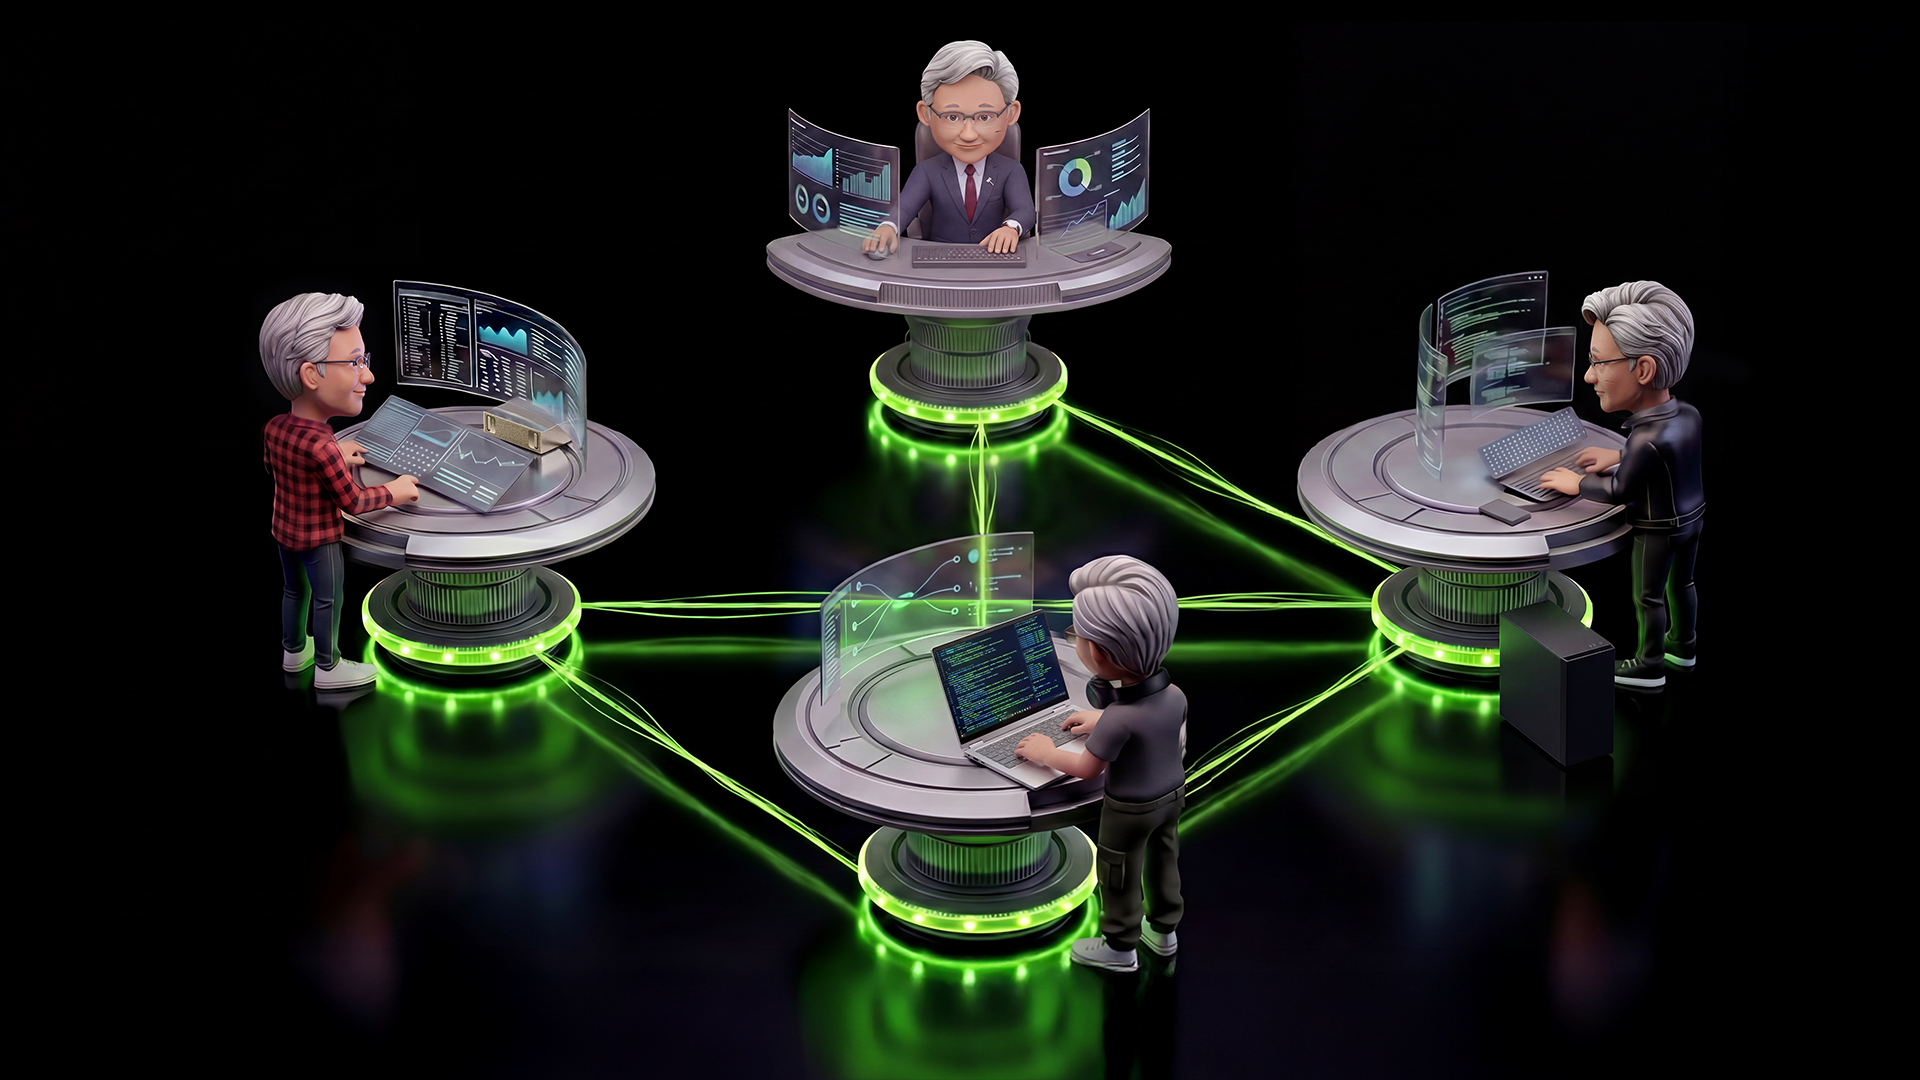
据NVIDIA博客介绍,Agent Toolkit包括Nemotron开放模型、NemoClaw蓝图、OpenShell运行时,以及可与第三方智能体编排框架配合的工具和技能。对评估AI软件应用的团队来说,这意味着“模型能不能回答问题”之外,还要看它能否接入业务工具、复用技能、记录过程并控制成本。
NeMo Agent Toolkit的开源仓库显示,它面向跨框架的智能体开发,覆盖观测、评估、优化、第三方工具插件和FastMCP工作流发布。BioNeMo Agent Toolkit则把蛋白折叠、分子对接、基因组分析、蛋白设计和生物标志物发现等能力包装为可调用技能,说明行业智能体正在从通用问答转向可执行流程。
安全运行时意义
OpenShell页面把重点放在沙箱、权限验证、资源计量和审计上,强调每个智能体会话都应在受控环境里运行。对学习AI技能教程的用户来说,这提示智能体教程不能只讲提示词和插件安装,还要讲文件系统、网络访问、工具授权和回滚策略。
这类运行时设计也回应了企业对本地和私有化部署的担忧。智能体一旦能写代码、调用工具、读取文档或访问业务系统,就需要明确哪些动作允许自动执行,哪些动作必须人工批准,哪些数据不能离开组织边界。
对AI工具用户的影响
对普通团队而言,NVIDIA Agent Toolkit的直接启发是:选择AI智能体产品时,应同时比较模型能力、工具生态、技能复用、权限审计和运行成本。购买或管理AI账号服务时,也要关注团队成员、API密钥、第三方插件和企业数据之间的边界。
对开发者和运营团队而言,NeMo Agent Toolkit和OpenShell提供了更清晰的工程参照。一个可靠的企业智能体不只是能生成答案,还应能被观测、评估、调试、限制权限,并在失败时留下可追踪记录。
对ENHE用户的启发
如果团队正在尝试本地部署AI工具,可以把这次公告看作架构参考:先限定低风险任务,再接入检索、文档处理、代码生成或工单分类等工具,最后再考虑跨系统自动执行。越接近真实业务,越要优先设计权限、日志和人工确认。
对AI学习者来说,值得关注的不是某一个NVIDIA组件是否马上适合个人使用,而是智能体产品化的方向已经很清楚:模型负责推理,工具负责动作,技能负责领域流程,运行时负责安全边界。
总结
NVIDIA Agent Toolkit把AI智能体讨论从“更强模型”推进到“可控执行环境”。这对企业AI、科研工作流和开发者工具都有现实意义。未来用户判断智能体方案时,应把安全运行时、可观测性、技能管理和工具权限放到与模型效果同等重要的位置,并持续关注AI工具资讯中的平台级更新。
这对普通用户意味着什么?
这次发布说明企业AI智能体正在从单一聊天工具转向可执行、可观测、可限制权限的工程系统。对ENHE用户而言,学习和选型时需要把本地部署、账号权限、工具调用和审计记录放在同一套工作流中评估。
你可能会用到这些工具

相关教程
相关工具/教程
你可以从下面的 ENHE AI 栏目继续把资讯信号转成工具选择、账号服务判断或实操学习路径。
相关阅读
Cloudflare OS 推出托管版候补名单:智能体连接工具,也需要明确授权范围
Cloudflare 在 10 月 1 日公布 Cloudflare OS 托管版本候补名单,同时保留开源自托管路线。公告介绍 GitHub、Gmail、Google Drive 等连接器,智能体可处理代码提交或邮件等实际操作。连接能力越强,团队越应先核对授权范围、人工确认和撤销机制。落地前先用专门测试账号,限制读取和写入范围,要求重要操作人工确认,并确认日志和撤销方式。
GitHub Global model policy正式可用:统一约束Copilot模型访问
GitHub Global model policy正式可用:统一约束Copilot模型访问。官方信息显示,这项更新会改变普通用户完成为团队统一Copilot模型访问规则并保留策略变更证据的入口或权限。本文核对一手来源,区分公开预览与已可用操作,并列出账号条件、数据范围、成本、人工复核、日志和回滚检查。读者应先用低风险、可重复的小任务验收,再决定是否扩大,不能把公告当成普遍效果或无条件免费承诺。
AWS推出AgentCore Evaluations:智能体评估扩展到任意框架
AWS推出AgentCore Evaluations:智能体评估扩展到任意框架。官方信息显示,这项更新会改变普通用户完成为智能体建立可重复的离线评估、在线监控和人工抽检的入口或权限。本文核对一手来源,区分公开预览与已可用操作,并列出账号条件、数据范围、成本、人工复核、日志和回滚检查。读者应先用低风险、可重复的小任务验收,再决定是否扩大,不能把公告当成普遍效果或无条件免费承诺。
SageMaker AI在SDK v3加入Script mode:自带模型训练流程更易迁移
SageMaker AI在SDK v3加入Script mode:自带模型训练流程更易迁移。官方信息显示,这项更新会改变普通用户完成把现有训练脚本迁移到SageMaker并核对依赖、数据和费用的入口或权限。本文核对一手来源,区分公开预览与已可用操作,并列出账号条件、数据范围、成本、人工复核、日志和回滚检查。读者应先用低风险、可重复的小任务验收,再决定是否扩大,不能把公告当成普遍效果或无条件免费承诺。
GitHub Copilot Customize标签正式可用:把代理配置写进团队工作流
GitHub Copilot Customize标签正式可用:把代理配置写进团队工作流。官方信息显示,这项更新会改变普通用户完成在Copilot中配置团队代理行为并用小任务验收结果的入口或权限。本文核对一手来源,区分公开预览与已可用操作,并列出账号条件、数据范围、成本、人工复核、日志和回滚检查。读者应先用低风险、可重复的小任务验收,再决定是否扩大,不能把公告当成普遍效果或无条件免费承诺。
AWS AgentCore支持跨账号知识库连接:先核对信任策略再扩展检索
AWS AgentCore支持跨账号知识库连接:先核对信任策略再扩展检索。官方信息显示,这项更新会改变普通用户完成让智能体安全读取另一账号的知识库并验证最小权限的入口或权限。本文核对一手来源,区分公开预览与已可用操作,并列出账号条件、数据范围、成本、人工复核、日志和回滚检查。读者应先用低风险、可重复的小任务验收,再决定是否扩大,不能把公告当成普遍效果或无条件免费承诺。
参考来源
FAQ
这篇 ENHE AI 文章讲的是什么?
NVIDIA在2026年6月23日发布Agent Toolkit相关方案,围绕开源模型、工具、技能和OpenShell安全运行时,为企业构建可控AI智能体提供新基础。
这件事为什么值得关注?
NVIDIA于2026年6月23日介绍Agent Toolkit,面向企业专业AI智能体构建。 工具链由开放模型、工具、技能和安全运行时组成,强调可定制和可治理。 BioNeMo Agent Toolkit把生命科学工具包装为可被智能体调用的领域技能。 OpenShell突出沙箱、权限验证、资源计量和审计,适合讨论智能体安全边界。 ENHE用户评估AI智能体时,应同时关注模型效果、工具权限、日志和部署成本。
对普通 AI 用户有什么影响?
这次发布说明企业AI智能体正在从单一聊天工具转向可执行、可观测、可限制权限的工程系统。对ENHE用户而言,学习和选型时需要把本地部署、账号权限、工具调用和审计记录放在同一套工作流中评估。
还能在 ENHE AI 查看哪些相关内容?
可以继续查看 ENHE AI 的 AI软件应用、AI技能教程和 AI账号服务栏目,把资讯判断转化为工具选择、学习路径或合规使用建议。